Penetration Testing: Angriffe auf Systeme
Vernetzte Systeme werden für Angreifende immer interessanter und Schwachstellen werden oft trotz solider Entwicklungsprozesse nicht immer erfasst. Dies haben auch Normungs- und Regulierungsbehörden (z.B. UNECE r155 / ISO 21434, CRA, IEC 62443, FDA Richtlinien, EU MDR / IEC 81001-5-1, DO-326A / ED-202A, DO-356A / ED-203A, NIS-2) erkannt, die für bestimmte Produkte sogenannte Penetration Tests fordern. Bei solchen Tests übernehmen Penetration Testende die Rolle von Angreifenden und versuchen Schwachstellen zu identifizieren, die zum Angriff auf das System genutzt werden können.
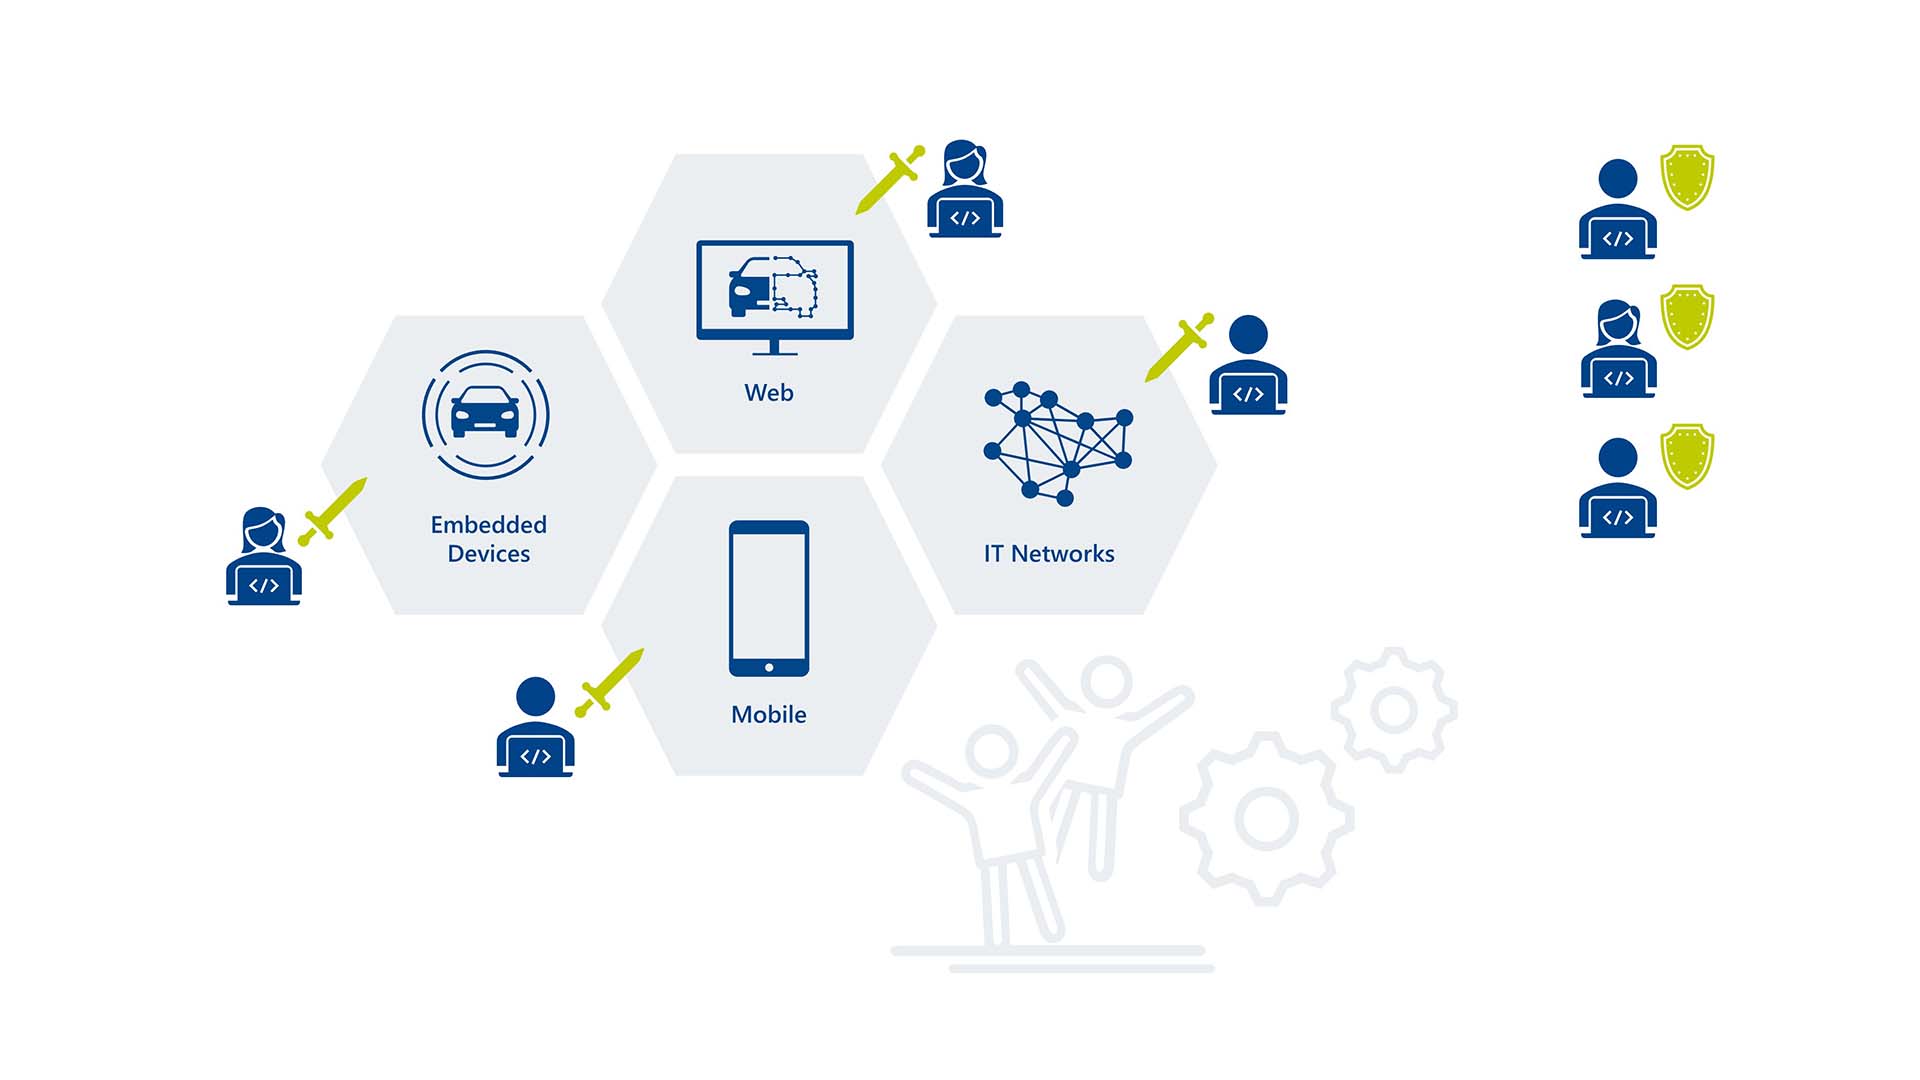
Aufgrund der vielen Angriffsherde und um die Sicherheit Ihrer Systeme zu gewährleisten, führen wir Penetrationstests durch.
Kompetenter Partner für Cyber Security und Pentesting von vernetzten Systemen
Ein breites Fachwissen ist erforderlich, um Systeme ganzheitlich und nicht isoliert zu testen – von eingebetteten Systemen, Cloud, mobile Benutzeranwendungen bis hin zu Unternehmensnetzwerken. ITK Engineering unterstützt Sie bei IT-Penetration Tests, legt aber auch einen starken Fokus auf das Testen eingebetteter Systeme. Unsere Expertise stützt sich im Bereich Embedded Security und Systems auf unsere branchenübergreifende Erfahrung in verschiedenen Domänen, beispielsweise Automotive, Gesundheit oder Industrie. Zudem verfügen wir über ein breites Hintergrundwissen in IT-Systemen Web- und Cloud-Dienste, IT-Netzwerke sowie für Smartphone Anwendungen.
ITK Engineering als Teamplayer
Wir bieten unseren Kunden eine externe Hacker-Sicht, agieren dabei jedoch nur auf technischer Ebene als Gegenspieler. Auf der Projektebene ist für uns eine starke Partnerschaft wichtig. Wir stellen unseren Kunden nicht nur einen Bericht zur Verfügung, sondern bemühen uns, Lösungen für Ihre individuellen Probleme zu finden. Auf Wunsch binden wir unsere Kunden sogar in den Prüfprozess mit ein. Diese Einstellung wird insbesondere dadurch gefördert, dass die ITK Engineering selbst Systeme entwickelt. Wir verfügen bereits über das erforderliche Domänenwissen und kennen die Schwierigkeiten, die entstehen, wenn Gegenmaßnahmen zu einem späten Zeitpunkt eingeführt werden. Wir teilen unsere Bewältigungsstrategien gerne mit Ihnen und entwickeln Ihr Schutzkonzept.
Ihre Vorteile im Überblick
- Technisches und domänenübergreifendes Know-how: Basierend auf unserer Expertise in der Embedded-Security Entwicklung sind wir ein erfahrener Partner, der die Grundlagen Ihrer Produkte und Prozesse aus der täglichen Arbeit kennt.
- Security Engineering Expertise: Wir wissen, dass ein Systemwechsel schwierig ist und schlagen Gegenmaßnahmen vor, um notwendige Änderungen so weit wie möglich zu minimieren.
- Externe Sichtweise: Da wir an der Kundenproduktentwicklung nicht direkt beteiligt sind, haben wir eine unvoreingenommene Perspektive.
- Partnerschaftliche Arbeitsweise: Wir unterstützen Sie auch nach dem Bericht und helfen bei der Interpretation sowie Umsetzung der Ergebnisse.
- Einbindung in den Penetration Testing Prozess: Sofern der Bedarf besteht können wir Sie regelmäßig einbinden, damit Sie zusammen mit uns die Richtung der Pentests mitgestalten können.
- Tiefgehende Tests: Wir gehen über das halbautomatische Scannen von Schwachstellen hinaus – auf diese Weise identifizieren wir die meisten Schwachstellen.
Unsere Zertifizierungen im Bereich Penetration Testing
Über folgende Qualifikationen verfügt unser Pentesting-Team: Offensive Security Certified Professional (OSCP), Offensive Security Experienced Penetration Tester (OSEP), Foundation in ISMS nach ISO/IEC 27001. Ihre Daten und Prototypen sind bei uns sicher dank unserer unternehmensinternen Zertifizierungen (inklusive Dokumentation und Auditerfahrung): TISAX Certification Level 3, ISO 27001 Zertifizierung.
Unsere Referenzprojekte
Embedded Gateway ECU Penetration Test
Hybrid System Penetration Test (web service, mobile app, embedded ECU)
IT Network Penetration Test
Unser Penetration Testing Portfolio
- Penetration Test mehrerer Webanwendungen (inkl. Automotive): OWASP, OAuth, Keycloak, Kubernetes, Docker, Angular, Spring Boot, React, NodeJS, SQL Datenbanken, NoSQL Datenbanken, …
- Penetration Test mehrerer Unternehmensnetzwerke (IT): Interne und internet-seitige Service-Port-Scans und detaillierte Schwachstellenanalyse, Active Directory, AD Forests, Netzwerkfreigaben, ADFS, AzureAD, ADCS, Datenbanken, benutzerdefinierte Enumeration und Analyse, E-Mail-Phishing-Kampagnen, AV-Umgehung, …
- Embedded Penetration Testing (z. B. Airbagsysteme, Gateway-ECUs, spezialisierte ECUs, medizinische Roboter): Unified Diagnostic Services (UDS), Control Area Network (CAN / CAN-FD), LIN, Automotive Ethernet, SOME/IP, DDS, DoIP, NFC, Wifi, Bluetooth & BLE, JTAG / XCP / DAP, Secure Boot, Secure Update, …


Kontakt
Dr. Jens Köhler
Cyber Security
Ungelöste Herausforderungen?
Nehmen Sie Kontakt mit uns auf. Ihr persönlicher Ansprechpartner ist:
Dr. Jens Köhler
Cyber Security
* Pflichtfelder